Kurumsal e-posta açmak, alan adınızla biten bir adres almak ve onu doğru DNS kayıtlarıyla korumaktır. Adres birkaç dakikada açılır. Maillerin spama düşmemesi ise MX, SPF, DKIM ve DMARC kayıtlarına bağlıdır. Aşağıda hosting e-postası, Google Workspace ve Microsoft 365'i karşılaştırıyor, her kaydın örnek yazımını veriyoruz. Gmail ve Yahoo'nun gönderici kurallarını ve Cloudflare'de ekleme adımlarını da anlatıyoruz.
Kurumsal e-posta nedir?
Kurumsal e-posta, şirketin kendi alan adıyla biten ve o alan adının DNS kayıtlarıyla yönetilen e-posta adresidir. Örneğin satis@firmaniz.com.tr böyle bir adrestir. Ücretsiz bir posta hesabından farkı, adresin sahibinin kişi değil şirket olmasıdır.
Şirket adresi, çalışan değişse de kalır. Müşteri aynı adrese yazmaya devam eder ve yazışma geçmişi şirkette durur. Alıcı tarafında da alan adı bir güven işaretidir; tanıdığı markanın adını görür.
Hosting e-postası mı, Google Workspace mı, Microsoft 365 mi?
Seçim; kutu sayısına, ekibin kullandığı araçlara ve yedekleme beklentisine göre yapılır. Üç seçenek de alan adıyla adres açar. Fark depolamada, yönetimde ve yanında gelen araçlardadır.
| Ölçüt | Hosting e-postası | Google Workspace | Microsoft 365 |
|---|---|---|---|
| Ücret modeli | Hosting paketine dahil | Kullanıcı başına, aylık ya da yıllık | Kullanıcı başına, aylık ya da yıllık |
| Kutu alanı | Paket kotası, site dosyalarıyla paylaşılır | Business Starter'da kişi başı 30 GB ortak havuz | Business Basic ve Standard'da 100 GB posta kutusu |
| Ortak adres (info@) | Ayrı kutu ya da yönlendirme | Takma ad ya da Google Grubu | Lisanssız paylaşılan kutu, 50 GB'a kadar |
| Takma ad | Yönlendirme kuralıyla | Kullanıcı başına 30'a kadar, ücretsiz | Kullanıcıya ek adres olarak |
| Çalışan ayrılınca | Kutu silinmeden yedek alınmalı | Veri devredilir; silinen kullanıcı 20 gün geri alınabilir | Kutu paylaşılan posta kutusuna çevrilebilir |
| SPF değeri | Sağlayıcının verdiği değer | include:_spf.google.com | include:spf.protection.outlook.com |
| DKIM kaydı | Panelde üretilen TXT | google._domainkey adlı TXT | selector1 ve selector2 adlı iki CNAME |
| Kime uyar | Az kutu, yalnızca posta ihtiyacı | Drive ve Meet kullanan ekipler | Word, Excel ve Teams kullanan ekipler |
Google'ın Business planları en fazla 300 kullanıcıyla satılır. Bu sınır küçük ve orta işletmelerin çoğu için sorun çıkarmaz.
Hosting e-postasında bir noktaya dikkat edin: posta, siteyle aynı sunucudan çıkar. Sunucunun IP itibarı bozulursa iki iş birden etkilenir. (Postayı ve siteyi ayrı altyapıda tutmak bu riski ortadan kaldırır.)
Şirket maili nasıl açılır, adımlar hangi sırayla ilerler?
Şirket maili yedi adımda açılır. Sıra önemlidir; MX kaydı kullanıcılar hazır olmadan değişirse gelen mailler geri dönebilir. Adımlar sağlayıcıdan bağımsız olarak aynıdır.
- Alan adının DNS yönetimine erişiminiz olduğunu doğrulayın.
- Sağlayıcıyı seçin ve alan adını hesaba ekleyin.
- Sağlayıcının verdiği doğrulama TXT kaydını DNS'e girin.
- Kullanıcıları, takma adları ve ortak kutuları açın.
- Eski MX kayıtlarını silip yenisini ekleyin.
- SPF ve DKIM kayıtlarını ekleyin, DKIM imzasını açın.
- 48 saat sonra DMARC kaydını p=none ile yayınlayın.
Alan adı aynı zamanda sitenizin adresidir. Site tarafında hangi sayfaların gerektiğini kurumsal web sitesinde olması gereken sayfalar yazımızda anlattık.
MX kaydı ne işe yarar?
MX kaydı, alan adına gelen postanın hangi sunucuya teslim edileceğini söyleyen DNS kaydıdır. Her MX kaydının bir öncelik sayısı vardır; küçük sayı önce denenir. Sağlayıcı değişince ilk değişen kayıt budur.
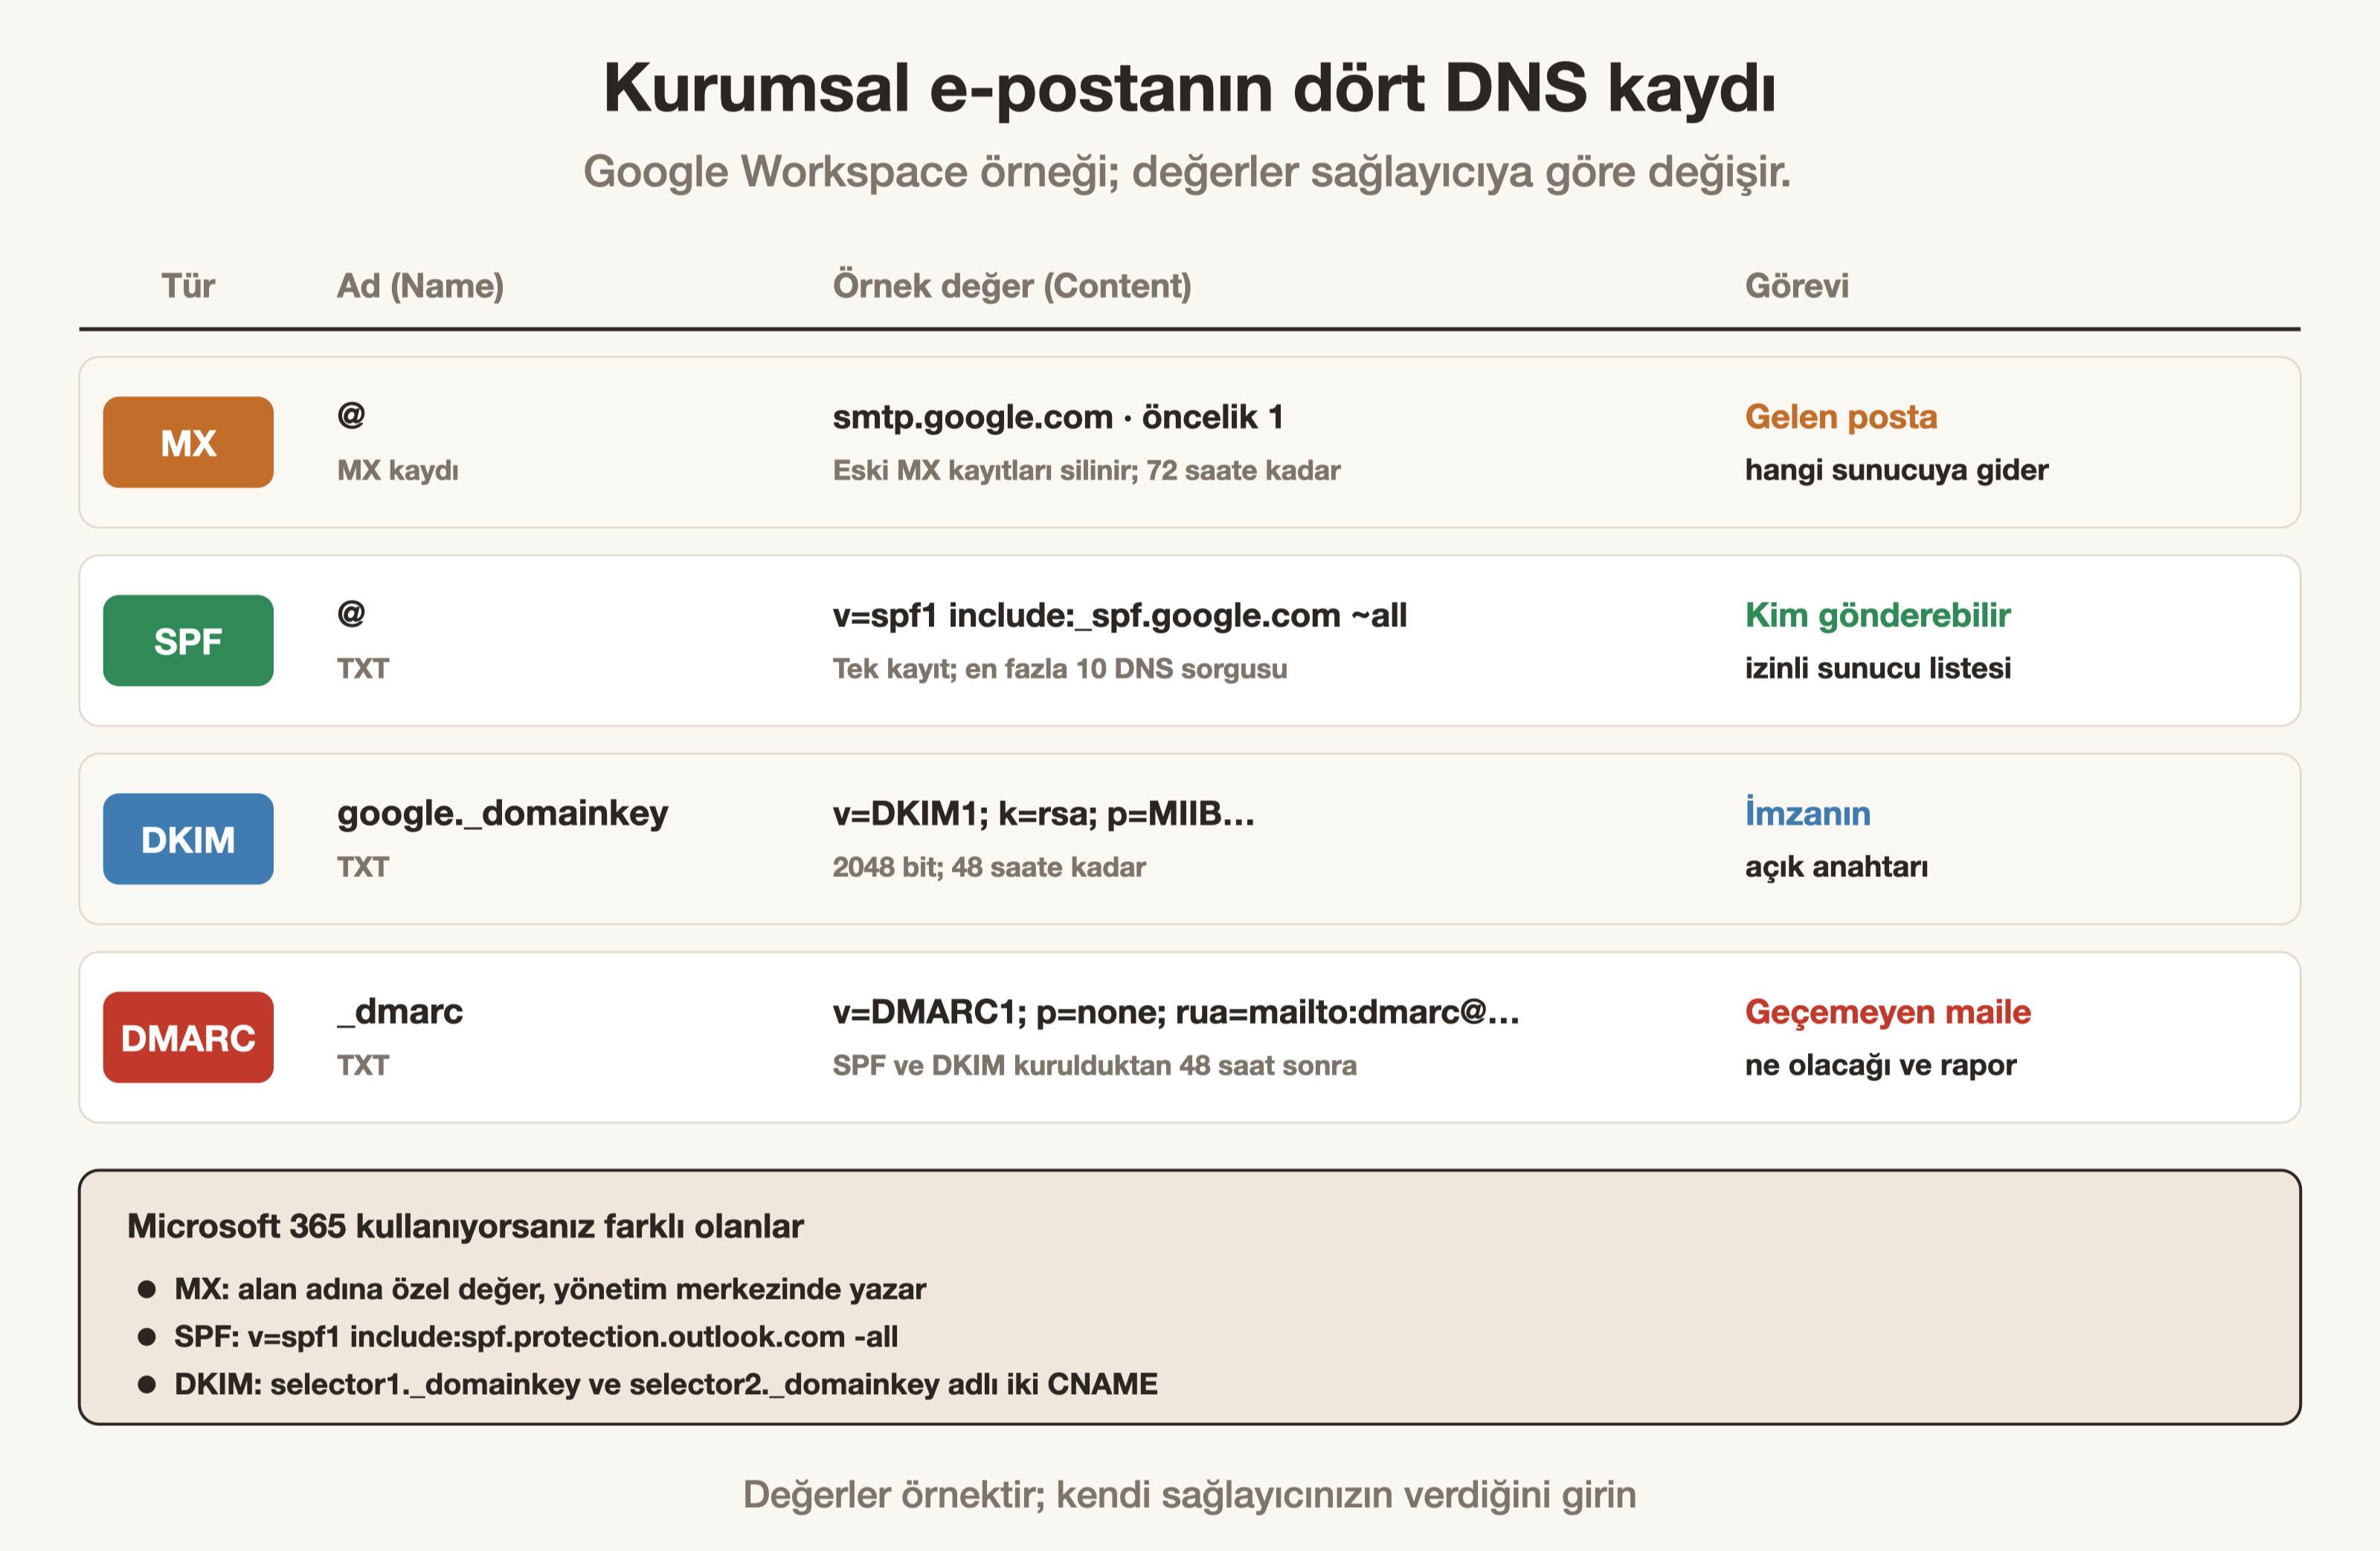
Google Workspace tek bir MX kaydı ister: değer smtp.google.com, öncelik 1. Google, eski ya da yanlış MX kayıtlarının silinmesini söyler. Yeni kaydın her yerde tanınması 72 saate kadar sürebilir.
Microsoft 365'te MX değeri alan adına özeldir ve yönetim merkezinde gösterilir. Hosting e-postasında ise MX çoğunlukla sunucunun posta alt alan adını gösterir.
SPF kaydı nasıl yazılır?
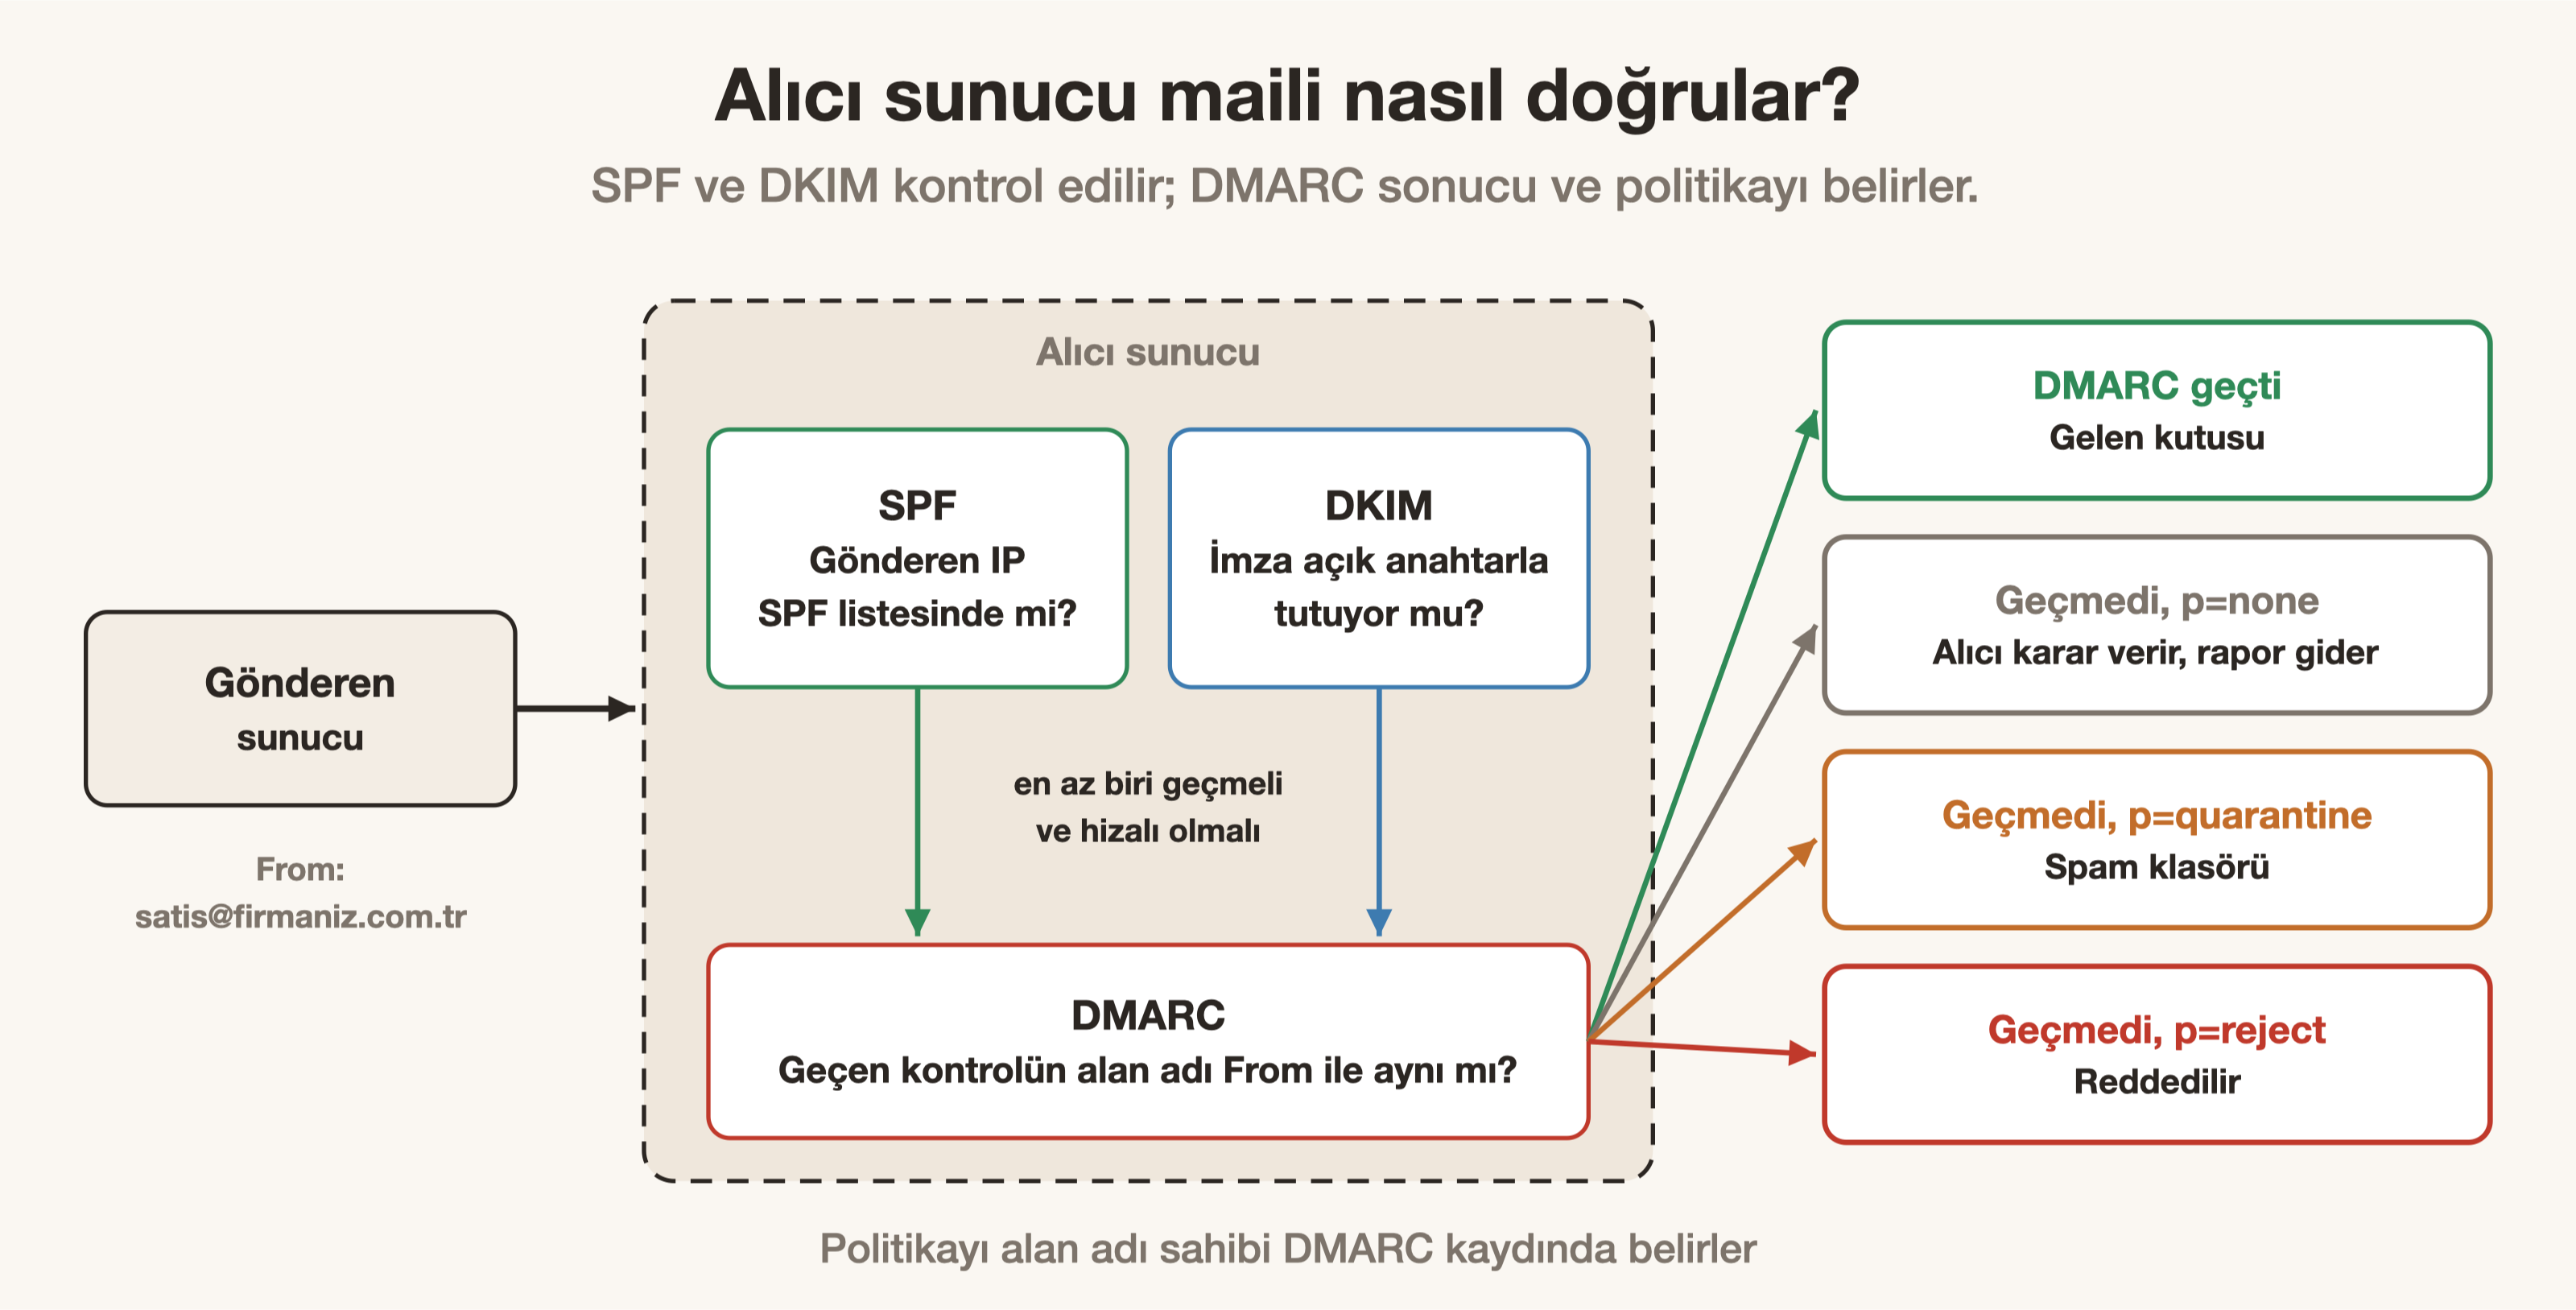
SPF, alan adı adına hangi sunucuların posta gönderebileceğini listeleyen bir TXT kaydıdır. Alıcı sunucu, gelen mailin bu listedeki bir kaynaktan çıkıp çıkmadığına bakar. Kayıt alan adının köküne (@) eklenir.
- Yalnızca Google Workspace: v=spf1 include:_spf.google.com ~all
- Yalnızca Microsoft 365: v=spf1 include:spf.protection.outlook.com -all
- Workspace ve site sunucusu birlikte: v=spf1 ip4:203.0.113.10 include:_spf.google.com ~all
Örnekteki 203.0.113.10, belgelerde kullanılan temsili bir IP adresidir. Yerine kendi sunucunuzun adresi yazılır.
İki kural sık atlanır. Bir alan adında yalnızca bir SPF kaydı olur; iki kayıt SPF'yi kalıcı hataya (permerror) düşürür. Kaydın değerlendirilmesi de 10 DNS sorgusunu geçmemelidir. Her include en az bir sorgu sayılır.
Kaydın ömrü (TTL) de bir ayardır. Microsoft, SPF kaydı için en az 3600 saniyelik, yani bir saatlik TTL önerir. Çok kısa TTL, alıcı tarafında sorgu zaman aşımına yol açabilir.
Sondaki ~all ile -all farklı davranır. ~all, listede olmayan kaynağı şüpheli işaretletir; -all ise reddedilmesini ister. Google kendi kılavuzunda ~all kullanır. Microsoft, DKIM ve DMARC kuruluysa -all önerir.
DKIM imzası nasıl açılır?
DKIM, giden her maile alan adına ait gizli anahtarla dijital imza ekleyen doğrulama yöntemidir. Alıcı, imzayı DNS'teki açık anahtarla kontrol eder. İmza tutarsa mailin yolda değişmediği de anlaşılır.
Google Workspace'te anahtar, Yönetici Konsolu'nun Gmail ayarlarındaki e-posta kimlik doğrulama bölümünde üretilir. Seçici varsayılan olarak google olur. Kayıt google._domainkey adıyla, TXT türünde eklenir.
Google, destekleniyorsa 2048 bitlik anahtarı önerir. Eski bazı DNS panelleri uzun değeri kabul etmezse 1024 bit seçilir. Kimlik doğrulamanın başlaması 48 saati bulabilir.
Microsoft 365'te yöntem farklıdır. TXT yerine iki CNAME kaydı eklenir: selector1._domainkey ve selector2._domainkey. Değerleri her alan adına özeldir ve Defender portalında görünür. Kayıtlar yayına girince imza aynı portaldan açılır.
DMARC kaydı hangi adımlarla sıkılaştırılır?
DMARC, SPF ya da DKIM doğrulamasını geçemeyen maile ne yapılacağını söyleyen ve rapor adresi veren bir TXT kaydıdır. Kayıt _dmarc alt adına eklenir. Google, SPF ve DKIM kurulduktan sonra 48 saat beklemeyi önerir.
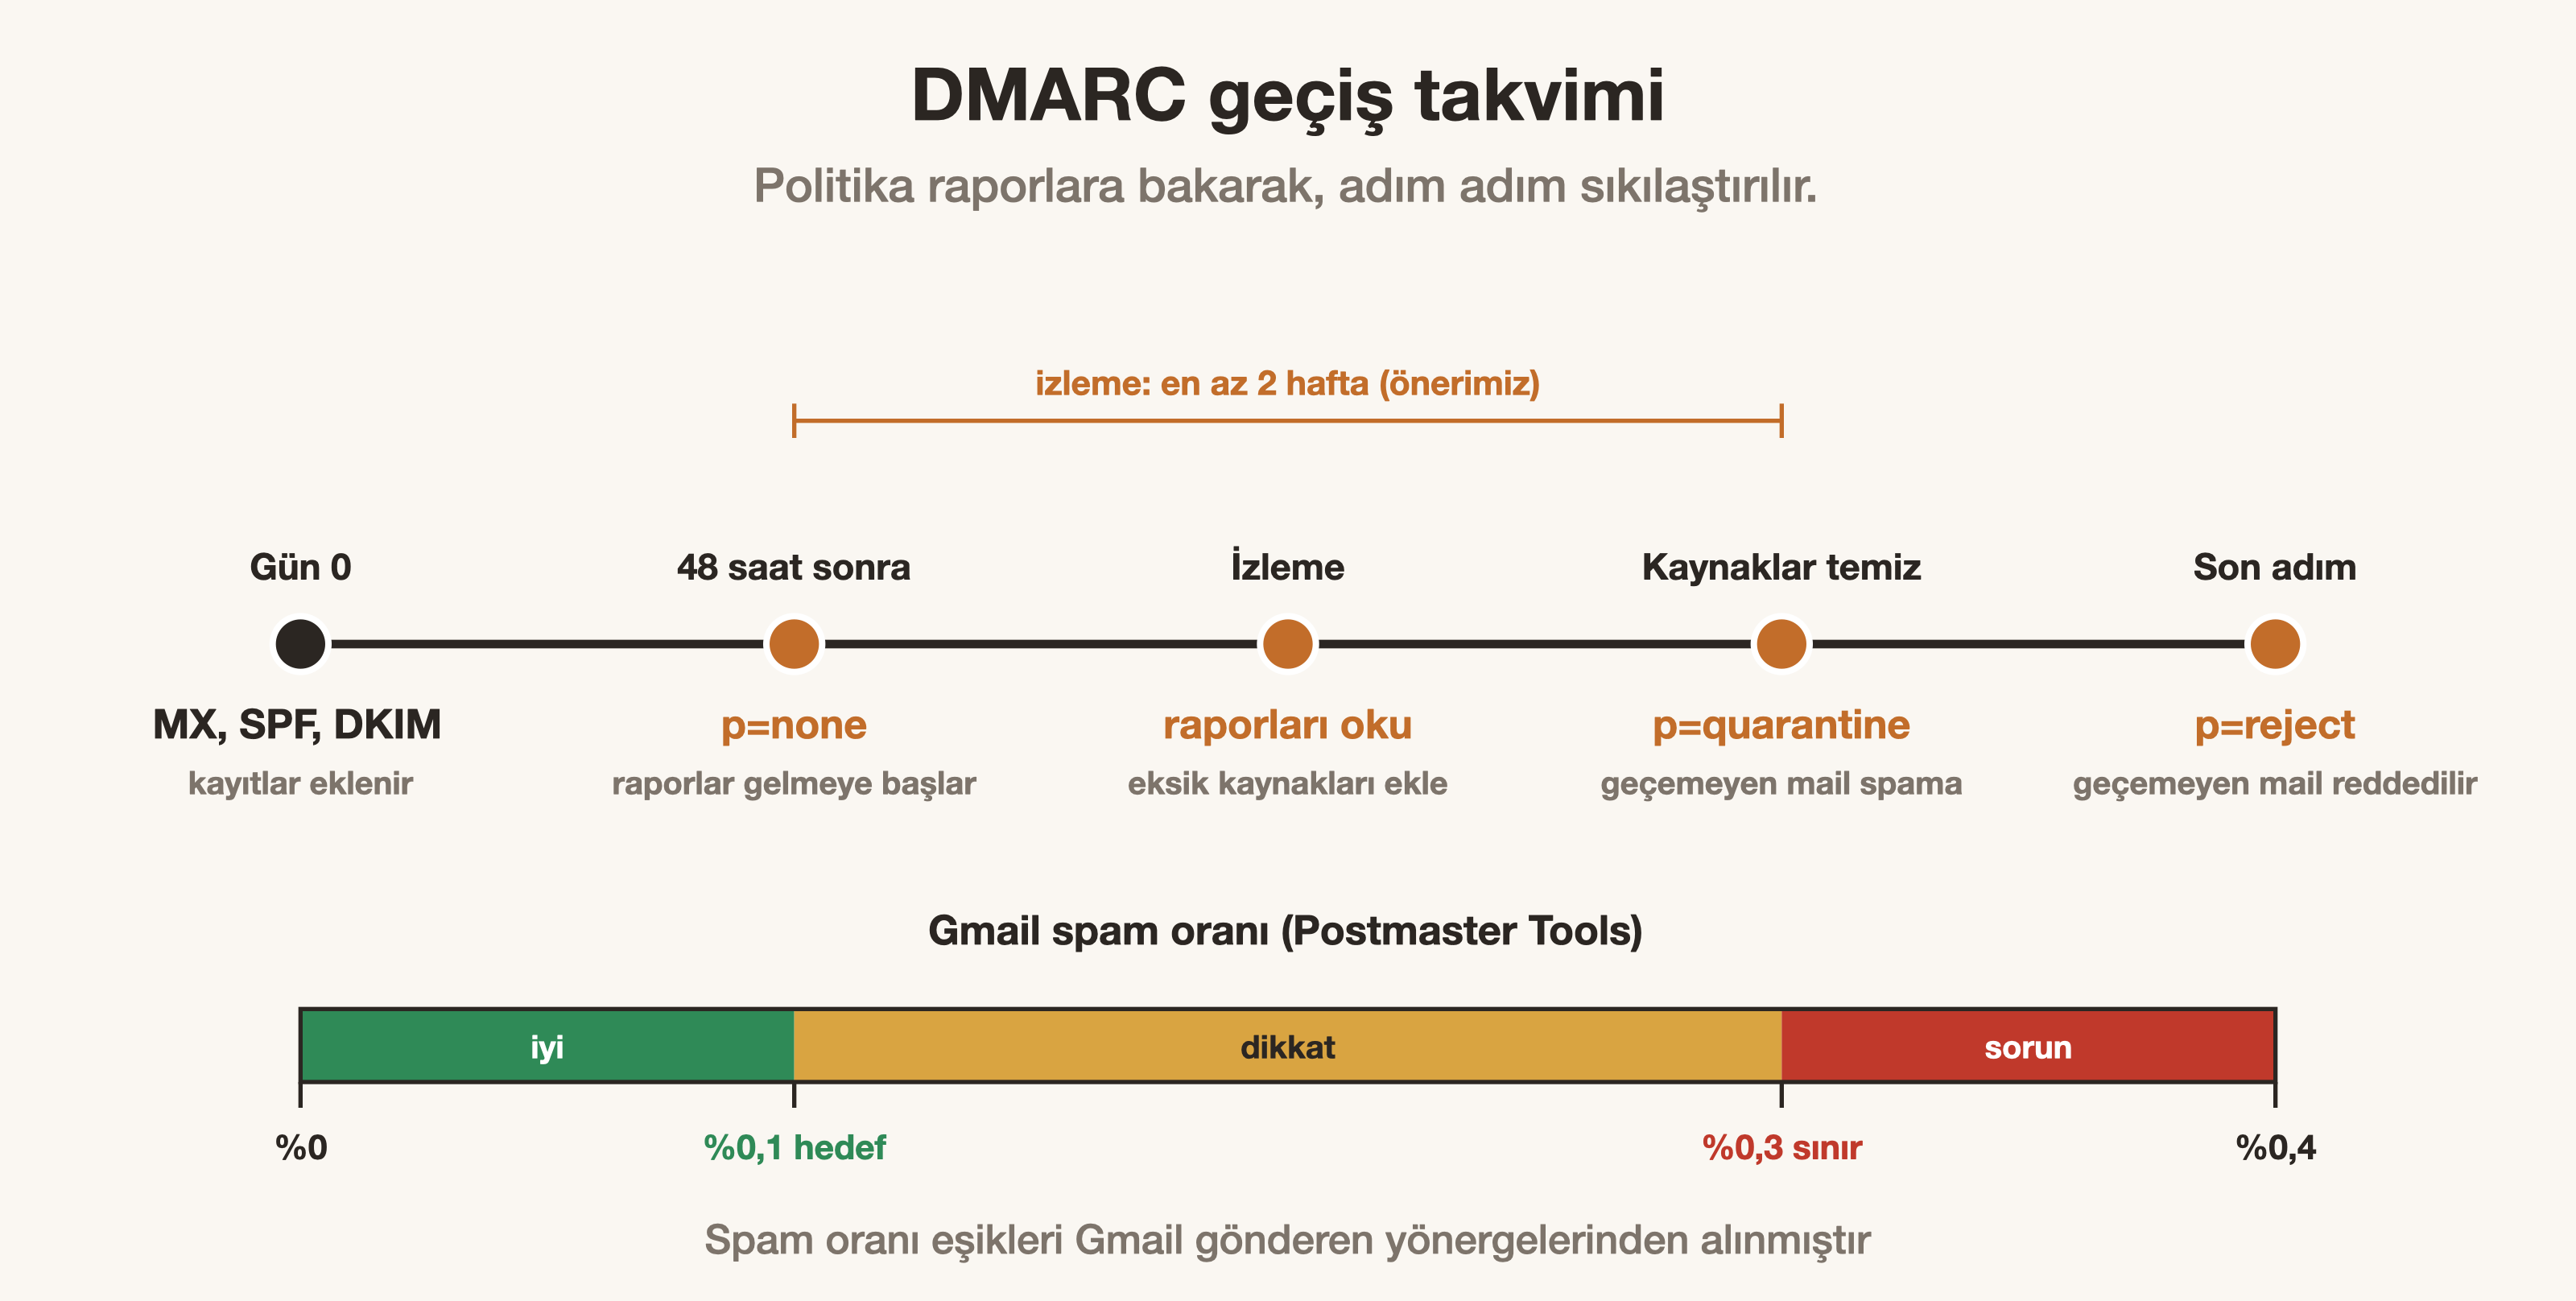
İlk kayıt izleme modunda yazılır: v=DMARC1; p=none; rua=mailto:dmarc@firmaniz.com.tr. p=none hiçbir maili durdurmaz. Alıcıların günlük raporları rua adresine gelir. Raporlar kalabalık olabileceği için ayrı bir kutu ya da grup açmak iyi olur.
Raporlarda tüm meşru kaynaklar doğrulamadan geçince politika p=quarantine yapılır; geçemeyen mail spama düşer. Son adım p=reject'tir ve geçemeyen mail hiç teslim edilmez. Geçişi pct etiketiyle önce küçük bir yüzdeye uygulamak da mümkündür.
İzleme modunda raporları en az iki hafta okumayı tercih ediyoruz. Fatura programı ya da bülten servisi gibi unutulmuş göndericiler o sürede ortaya çıkar.
Hizalama neden DMARC'ın asıl sorusudur?
DMARC yalnızca SPF ya da DKIM'in geçmesine bakmaz; geçen alan adının hangisi olduğuna da bakar. Alıcının gördüğü Kimden (From) adresindeki alan adı, doğrulanan alan adıyla eşleşmelidir.
Bülten servisi maili kendi alan adıyla imzalıyorsa SPF geçse bile DMARC başarısız olabilir. Çözüm, servisin size verdiği DKIM kaydını kendi alan adınıza eklemektir.
Gmail ve Yahoo'nun gönderici kuralları kimleri bağlar?
Gmail ve Yahoo, Şubat 2024'ten beri her göndericiden temel doğrulama istiyor. Toplu göndericiler için kurallar daha sıkı. Kişisel Gmail adreslerine 24 saatte 5.000'e yakın ya da daha fazla mail gönderen toplu gönderici sayılır.
Her gönderici için Gmail'in istekleri şunlardır:
- SPF ya da DKIM doğrulaması
- Gönderen IP için geçerli ileri ve geri DNS (PTR) kaydı
- Gönderimde TLS bağlantısı
- Postmaster Tools'ta spam oranının yüzde 0,3'ün altında kalması
Toplu göndericiden ek olarak SPF ve DKIM'in ikisi istenir. En az p=none ile bir DMARC kaydı ve From hizalaması da şarttır. Pazarlama maillerinde tek tıkla abonelikten çıkma zorunludur. Yahoo, çıkma isteğinin 2 gün içinde uygulanmasını ister.
Toplu gönderici sayılan alan adı bu sınıftan çıkmaz; Google sınıflandırmanın süresiz olduğunu yazıyor. Gmail, Kasım 2025'ten itibaren uyumsuz trafiğe yaptırımı artırdı. Spam oranında Google'ın önerdiği hedef yüzde 0,1'in altıdır.
Küçük bir şirket günde 5.000 mail göndermez; bülten servisi kullanıyorsa yine de kurallar onu da ilgilendirir. Microsoft, doğrudan yönetmediğiniz toplu gönderim servisleri için ayrı bir alt alan adı önerir. Böylece bülten sorunları ana adresin itibarına sıçramaz.
Cloudflare DNS'te kayıtlar nasıl eklenir?
Cloudflare'de kayıtlar DNS bölümündeki Records sayfasından eklenir. Add record ile tür seçilir; ad, içerik ve TTL girilip kaydedilir. Dört kaydın Cloudflare'deki karşılığı şöyledir:
- MX: ad @, posta sunucusu ve öncelik sağlayıcının verdiği değerler
- SPF: tür TXT, ad @, içerik v=spf1 ile başlayan tek satır
- DKIM: Google için google._domainkey adlı TXT, Microsoft için iki CNAME
- DMARC: tür TXT, ad _dmarc, içerik v=DMARC1 ile başlayan satır
Proxy ayarına dikkat etmek gerekir. Cloudflare yalnızca A, AAAA ve CNAME kayıtlarını proxy üzerinden geçirebilir. Posta sunucusunu gösteren A kaydı, Cloudflare belgesine göre "DNS only" (gri bulut) kalmalıdır. Postayla ilgili CNAME kayıtlarını da DNS only bırakmak en güvenli yoldur.
idelyazilim.com da Cloudflare arkasında çalışıyor. Cloudflare'in DMARC Management aracı, DNS'i Cloudflare'de olan her planda kullanılabiliyor. Raporları okunur bir listeye çevirdiği için izleme dönemini kolaylaştırır. Ağın diğer artılarını Cloudflare kullanmanın faydaları yazımızda topladık.
Web sitesi formları maili nasıl göndermeli?
Site formu, kimliği doğrulanmış SMTP ile ve kendi alan adınızdaki bir adresten mail göndermelidir. Sunucunun yerel mail işlevi SPF listesinde yoksa, form maili doğrulamadan geçemez. Ziyaretçinin adresi Kimden değil, Yanıtla (Reply-To) alanına yazılır.
Ziyaretçinin adresini Kimden alanına yazmak, onun alan adı adına mail göndermek demektir. O alan adında katı bir DMARC politikası varsa mail reddedilir. Formdan mail gönderen her servis de SPF kaydında yer almalıdır.
Formun kendisi de korunmalıdır. Kendi formlarımızda Cloudflare Turnstile kullanıyoruz; bot gönderimleri posta kutusuna ulaşmadan süzülüyor. Kurulumunu Cloudflare Turnstile kullanımı yazısında anlattık. Form ve posta altyapısını birlikte kurmak web tasarım hizmetimizin bir parçasıdır.
Çalışan ayrıldığında adres ne olur?
Çalışan ayrılınca adres hemen silinmez, başka birine yönlendirilir. Müşteri eski adrese yazmaya devam edebilir ve o mailin bir yere ulaşması gerekir. Kişisel adresler yerine satis@ ya da destek@ gibi rol adresleri kullanmak işi baştan kolaylaştırır.
Google Workspace'te kullanıcının verileri başka bir kullanıcıya devredilebilir. Kullanıcı silinince eski adres, devralan kişiye takma ad olarak eklenebilir. Silinen kullanıcı 20 gün içinde geri yüklenebilir; sonrasında veri kalıcı olarak gider.
Microsoft 365'te ayrılan kişinin kutusu paylaşılan posta kutusuna çevrilebilir. Paylaşılan kutu 50 GB'a kadar lisans istemez ve yetkili ekip üyeleri tarafından açılır. Hosting e-postasında ise kutu silinmeden önce yedeği alınmalıdır.
Kurulum doğru mu, nasıl test edilir?
En kolay test, kendi adresinizden bir Gmail hesabına mail göndermektir. Gmail'de mesaj menüsündeki "Orijinali göster" seçeneği SPF, DKIM ve DMARC sonucunu tek tek yazar. Üçünün de PASS görünmesi gerekir.
- MX sorgusunda yalnızca yeni sağlayıcı görünüyor mu?
- Alan adında tek bir SPF kaydı mı var?
- DKIM imzası sağlayıcı panelinde açık görünüyor mu?
- DMARC raporları rua adresine gelmeye başladı mı?
- Site formundan giden mail de üç kontrolden geçiyor mu?
Toplu gönderim yapan şirket, alan adını Google Postmaster Tools'a ekleyerek spam oranını izleyebilir. Oran yüzde 0,1'i geçince liste ve içerik gözden geçirilir. Yüzde 0,3 ise Gmail'in sınırıdır; bunu aşan gönderici Gmail'den düzeltme desteği alamaz.
Sıkça sorulan sorular
- Şirket maili açmak için ne gerekir?
- Bir alan adı, DNS yönetimine erişim ve bir e-posta sağlayıcısı gerekir. Sağlayıcı hosting paketi, Google Workspace ya da Microsoft 365 olabilir.
- Bir alan adında iki SPF kaydı olabilir mi?
- Olamaz. Birden çok SPF kaydı kalıcı hata verir. Tüm gönderen kaynaklar tek bir kayıtta birleştirilir.
- DMARC kaydı hemen p=reject yapılmalı mı?
- Hayır. Önce p=none ile raporlar izlenir. Meşru kaynaklar doğrulamadan geçince p=quarantine ve p=reject adımlarına geçilir.
- MX kaydı değişikliği ne kadar sürede çalışır?
- Google, yeni MX kaydının tanınmasının 72 saate kadar sürebileceğini söyler. DKIM doğrulamasının başlaması da 48 saati bulabilir.
- Gmail'in gönderici kuralları küçük şirketleri etkiler mi?
- Her göndericiden SPF ya da DKIM, PTR kaydı ve düşük spam oranı istenir. Günde 5.000'e yakın mail gönderenler için DMARC ve tek tıkla çıkma da zorunludur.
- Cloudflare'de posta kayıtları proxy'li mi olmalı?
- Hayır. MX ve TXT kayıtları zaten proxy'lenemez. Posta sunucusunu gösteren A kaydı DNS only kalmalıdır.
- Çalışan ayrılınca e-posta adresi ne olur?
- Adres silinmeden başka bir kişiye yönlendirilir ya da takma ad olarak eklenir. Microsoft 365'te kutu paylaşılan posta kutusuna çevrilebilir.
- Site formundan giden mailler neden spama düşer?
- Form çoğu zaman doğrulanmamış bir sunucu işleviyle ya da ziyaretçinin adresiyle gönderir. Kimliği doğrulanmış SMTP ve kendi alan adınızdaki gönderen adresi sorunu çözer.
Kaynakça
- Gmail gönderen yönergeleri (Google Workspace Yönetici Yardımı) — Tüm göndericiler ve toplu göndericiler için SPF, DKIM, DMARC, PTR, TLS ve spam oranı şartlarını destekler.
- Gmail gönderen yönergeleri: sık sorulan sorular — Toplu gönderici tanımını, kalıcı sınıflandırmayı ve Kasım 2025 yaptırım artışını destekler.
- Yahoo Sender Hub: gönderici en iyi uygulamaları — Yahoo'nun Şubat 2024 kurallarını ve abonelikten çıkmanın 2 günde uygulanmasını destekler.
- DMARC kurulumu (Google Workspace) — _dmarc kaydını, p=none ile başlayan kademeli geçişi ve 48 saat bekleme önerisini destekler.
- Microsoft 365 alan adı için SPF kurulumu — Tek SPF kaydı kuralını, 10 DNS sorgusu sınırını ve -all önerisini destekler.
- Cloudflare'de DNS kaydı oluşturma — Kayıt ekleme adımlarını ve yalnızca A, AAAA ve CNAME kayıtlarının proxy'lenebildiğini destekler.