Web sitesi güvenliği, bir sitenin yazılımını, verisini ve ziyaretçisini saldırıya, sızıntıya ve kesintiye karşı koruyan önlemlerin bütünüdür. Aşağıda işletme sahibi için öncelik sırasına dizilmiş dokuz önlem var. Sıra güncellemelerle başlar; parola, yönetim paneli, yedek ve SSL ile sürer. Kısalan sertifika süreleri, güvenlik başlıkları ve form koruması da ele alınıyor. Saldırıdan sonraki ilk saatler ve KVKK'ya göre veri ihlali bildirimi en sonda.
Web sitesi güvenliği için hangi önlemle başlanmalı?
Önce emeği az, etkisi büyük işler yapılır. Güncellemeler ve hesap güvenliği bu gruptadır; ikisi de bir günde başlatılabilir. Aşağıdaki sıra bizim önerimizdir, bir standardın sıralaması değildir.
- Yazılım, eklenti ve sunucu güncellemelerini düzenli yapmak.
- Her hesapta uzun parola ve iki adımlı doğrulama kullanmak.
- Yönetim panelini kişiye özel hesaplarla ve erişim kısıtıyla korumak.
- Her gün yedek almak ve geri yüklemeyi denemek.
- SSL sertifikasını otomatik yenilemeye bağlamak, ardından HSTS eklemek.
- Sitenin önüne bir WAF ve CDN katmanı koymak.
- Formlara bot doğrulaması eklemek.
- Güvenlik başlıklarını eklemek, CSP'yi aşamalı açmak.
- Bir ihlal müdahale planı yazmak ve yılda bir gözden geçirmek.
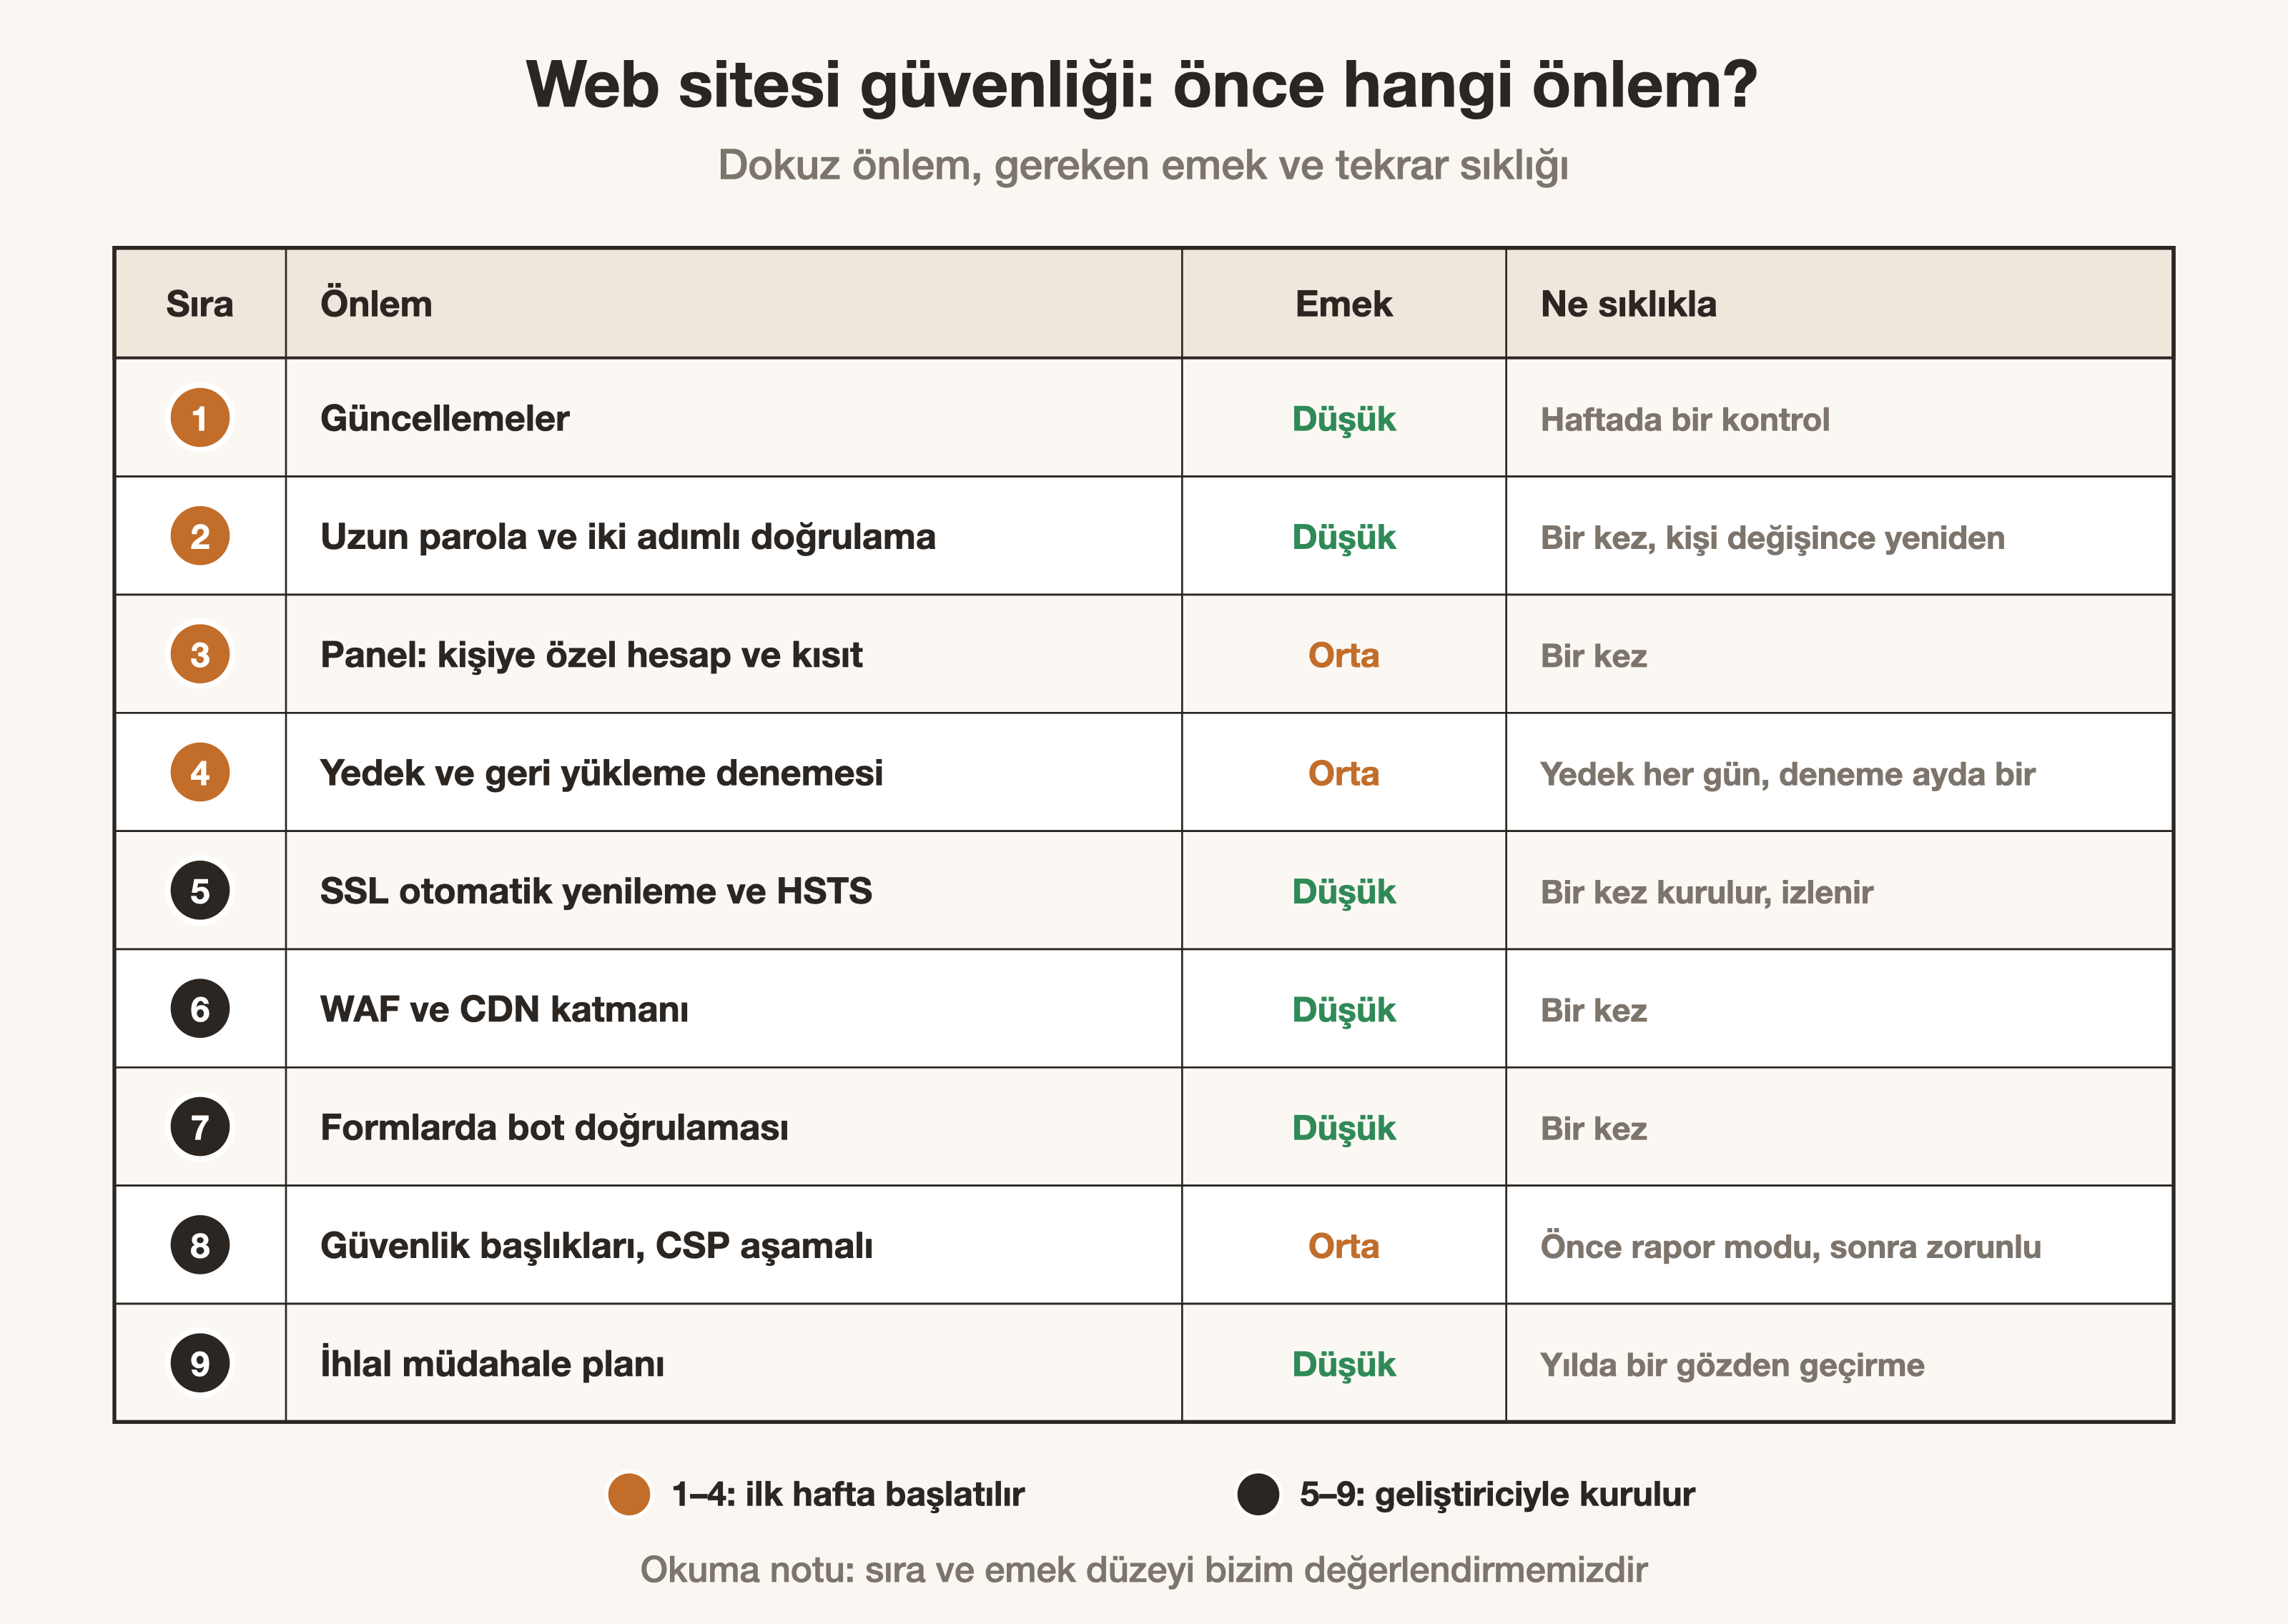
İlk dört madde ilk hafta içinde başlatılabilir. Kalan beş madde bir geliştiriciyle kurulur. Çoğu bir kez kurulur, sonra yalnızca izlenir. (Her maddeyi aşağıda ayrı bir başlıkta açıyoruz.)
Güncellemeler neden ilk sırada?
Yaması çıkmış bir açık, artık herkesin bildiği bir açıktır. Güncellenmeyen site, o açığın tarifini okuyan herkese kapısını aralık bırakır. Güncelleme, en ucuz güvenlik önlemidir.
Güncellenecek katmanlar dört tanedir:
- İçerik yönetim sistemi: WordPress gibi bir altyapının çekirdeği.
- Eklenti ve temalar: kullanılmayanlar devre dışı bırakılmakla kalmaz, silinir.
- Kod paketleri: Next.js gibi çatılar ve npm ya da Composer bağımlılıkları.
- Sunucu yazılımı: işletim sistemi, PHP, Node.js ve veritabanı sürümleri.
OWASP'ın 2025 listesinde üçüncü sırada yazılım tedarik zinciri hataları duruyor. Yani risk yalnızca sitenin kendi kodunda değildir. Kullanılan bir paket ya da eklenti de açık taşıyabilir.
Bizim kuralımız şu: güncellemeler haftada bir kontrol edilir, güvenlik yaması varsa hafta beklenmez. Büyük sürüm geçişi önce sitenin bir test kopyasında denenir. Kendi sitemizde Next.js ön yüzü ve PHP arka ucu biz geliştirdik; paket güncellemeleri de bizim sorumluluğumuzda.
Güçlü parola ve iki adımlı doğrulama nasıl olmalı?
Güçlü parola, karmaşık değil uzun paroladır. ABD standartlar enstitüsü NIST'in Ağustos 2025 tarihli kimlik doğrulama rehberi bunu açıkça yazıyor. İki adımlı doğrulama açıksa çalınan parola tek başına hesabı açmaz.
NIST rehberine göre tek başına kullanılan parola en az 15 karakter olmalı. Parola iki adımlı doğrulamanın bir parçasıysa alt sınır 8 karakterdir. Rehber büyük harf, rakam ve sembol zorunluluğu koymayı yasaklıyor. Belirli aralıklarla parola değiştirmeyi zorunlu tutmak da yasak. Değişiklik yalnızca hesabın ele geçirildiğine dair bir iz varsa istenir.
Sistem de bir iş yapar. Yeni parola, sızmış ve sık kullanılan parolalar listesiyle karşılaştırılır ve listedeyse reddedilir.
İkinci adım için doğrulama uygulaması ya da donanım anahtarı, SMS kodundan daha sağlam kabul edilir. Pratikte üç kural yeter:
- Her sistemde ayrı parola kullanılır ve bir parola yöneticisinde saklanır.
- Kurumsal e-posta hesabı ilk korunan hesaptır, çünkü diğer parolalar oradan sıfırlanır.
- Alan adı kayıt firması, DNS, hosting paneli ve Cloudflare hesabında iki adımlı doğrulama açılır.
Yönetim paneli nasıl korunur?
Yönetim paneli sitenin anahtarıdır; ele geçerse bütün içerik ve veri açılır. Korumanın üç ayağı var: kişiye özel hesap, giriş denemesi sınırı ve erişim kısıtı.
- Herkes kendi hesabıyla girer; ortak "admin" hesabı kapatılır.
- Yetki işe göre verilir. Yazı ekleyen kişi ödeme ve kullanıcı ayarlarını görmez.
- Ayrılan çalışanın ya da ajansın hesabı aynı gün kapatılır.
- Başarısız girişler sınırlanır; birkaç denemeden sonra bekleme süresi başlar.
- Mümkünse panel yalnızca belirli IP adreslerinden ya da ek bir kimlik katmanının arkasından açılır.
Panel adresini değiştirmek otomatik taramaları azaltır ama tek başına koruma sayılmaz. Adres bulunduğunda geriye yalnızca parola kalır.
Kendi sitemizin yönetim paneli bizim yazdığımız bir yazılım ve ayrı bir alt alan adında çalışıyor. Sitenin içerik bölümünden bağımsız bir adreste durması, erişim kurallarını ayrı yazmayı kolaylaştırıyor.
Yedek saldırıdan sonra neden en hızlı dönüş yoludur?
Silinen bir veritabanı ya da şifrelenmiş dosyalar karşısında temiz bir yedek, siteyi geri getiren yoldur. Ama yedek yalnızca denenmişse güvenilirdir. Saldırgan sunucuya girdiyse aynı sunucudaki yedeğe de ulaşabilir.
Saldırı çoğu zaman fark edildiği gün başlamamıştır. Elde yalnızca dünün yedeği varsa o da bozulmuş olabilir. Bizim önerimiz, yedeklerin en az 30 gün geriye gitmesidir.
Bizim kuralımız iki maddeden oluşur. Veritabanı her gün yedeklenir ve bir kopya farklı bir sağlayıcıda tutulur. Geri yükleme de ayda bir kez boş bir sunucuda denenir. Yedeğin kimde olduğunu paket türüne göre paylaşımlı hosting ve VPS seçim rehberimizde anlattık.
SSL sertifikası ne kadar geçerli, nasıl yenilenir?
SSL sertifikası, tarayıcı ile site arasındaki bağlantıyı şifreleyen ve alan adını doğrulayan dijital belgedir. 15 Mart 2026'dan beri herkese açık sertifikalar en fazla 200 gün geçerli. Süre 2029'da 47 güne inecek.
Takvimi CA/Browser Forum belirliyor. Forum, sertifika firmalarıyla tarayıcı üreticilerinin ortak kuruludur. 2025'te kabul edilen kararla 398 günlük üst sınır üç adımda kısalıyor:
- 15 Mart 2026: en fazla 200 gün.
- 15 Mart 2027: en fazla 100 gün.
- 15 Mart 2029: en fazla 47 gün.
Alan adı doğrulamasının yeniden kullanılabildiği süre de kısalıyor. 15 Mart 2029'dan sonra bu süre 10 gün olacak. Yani sertifika firması alan adının sahibini çok daha sık yeniden kontrol edecek.
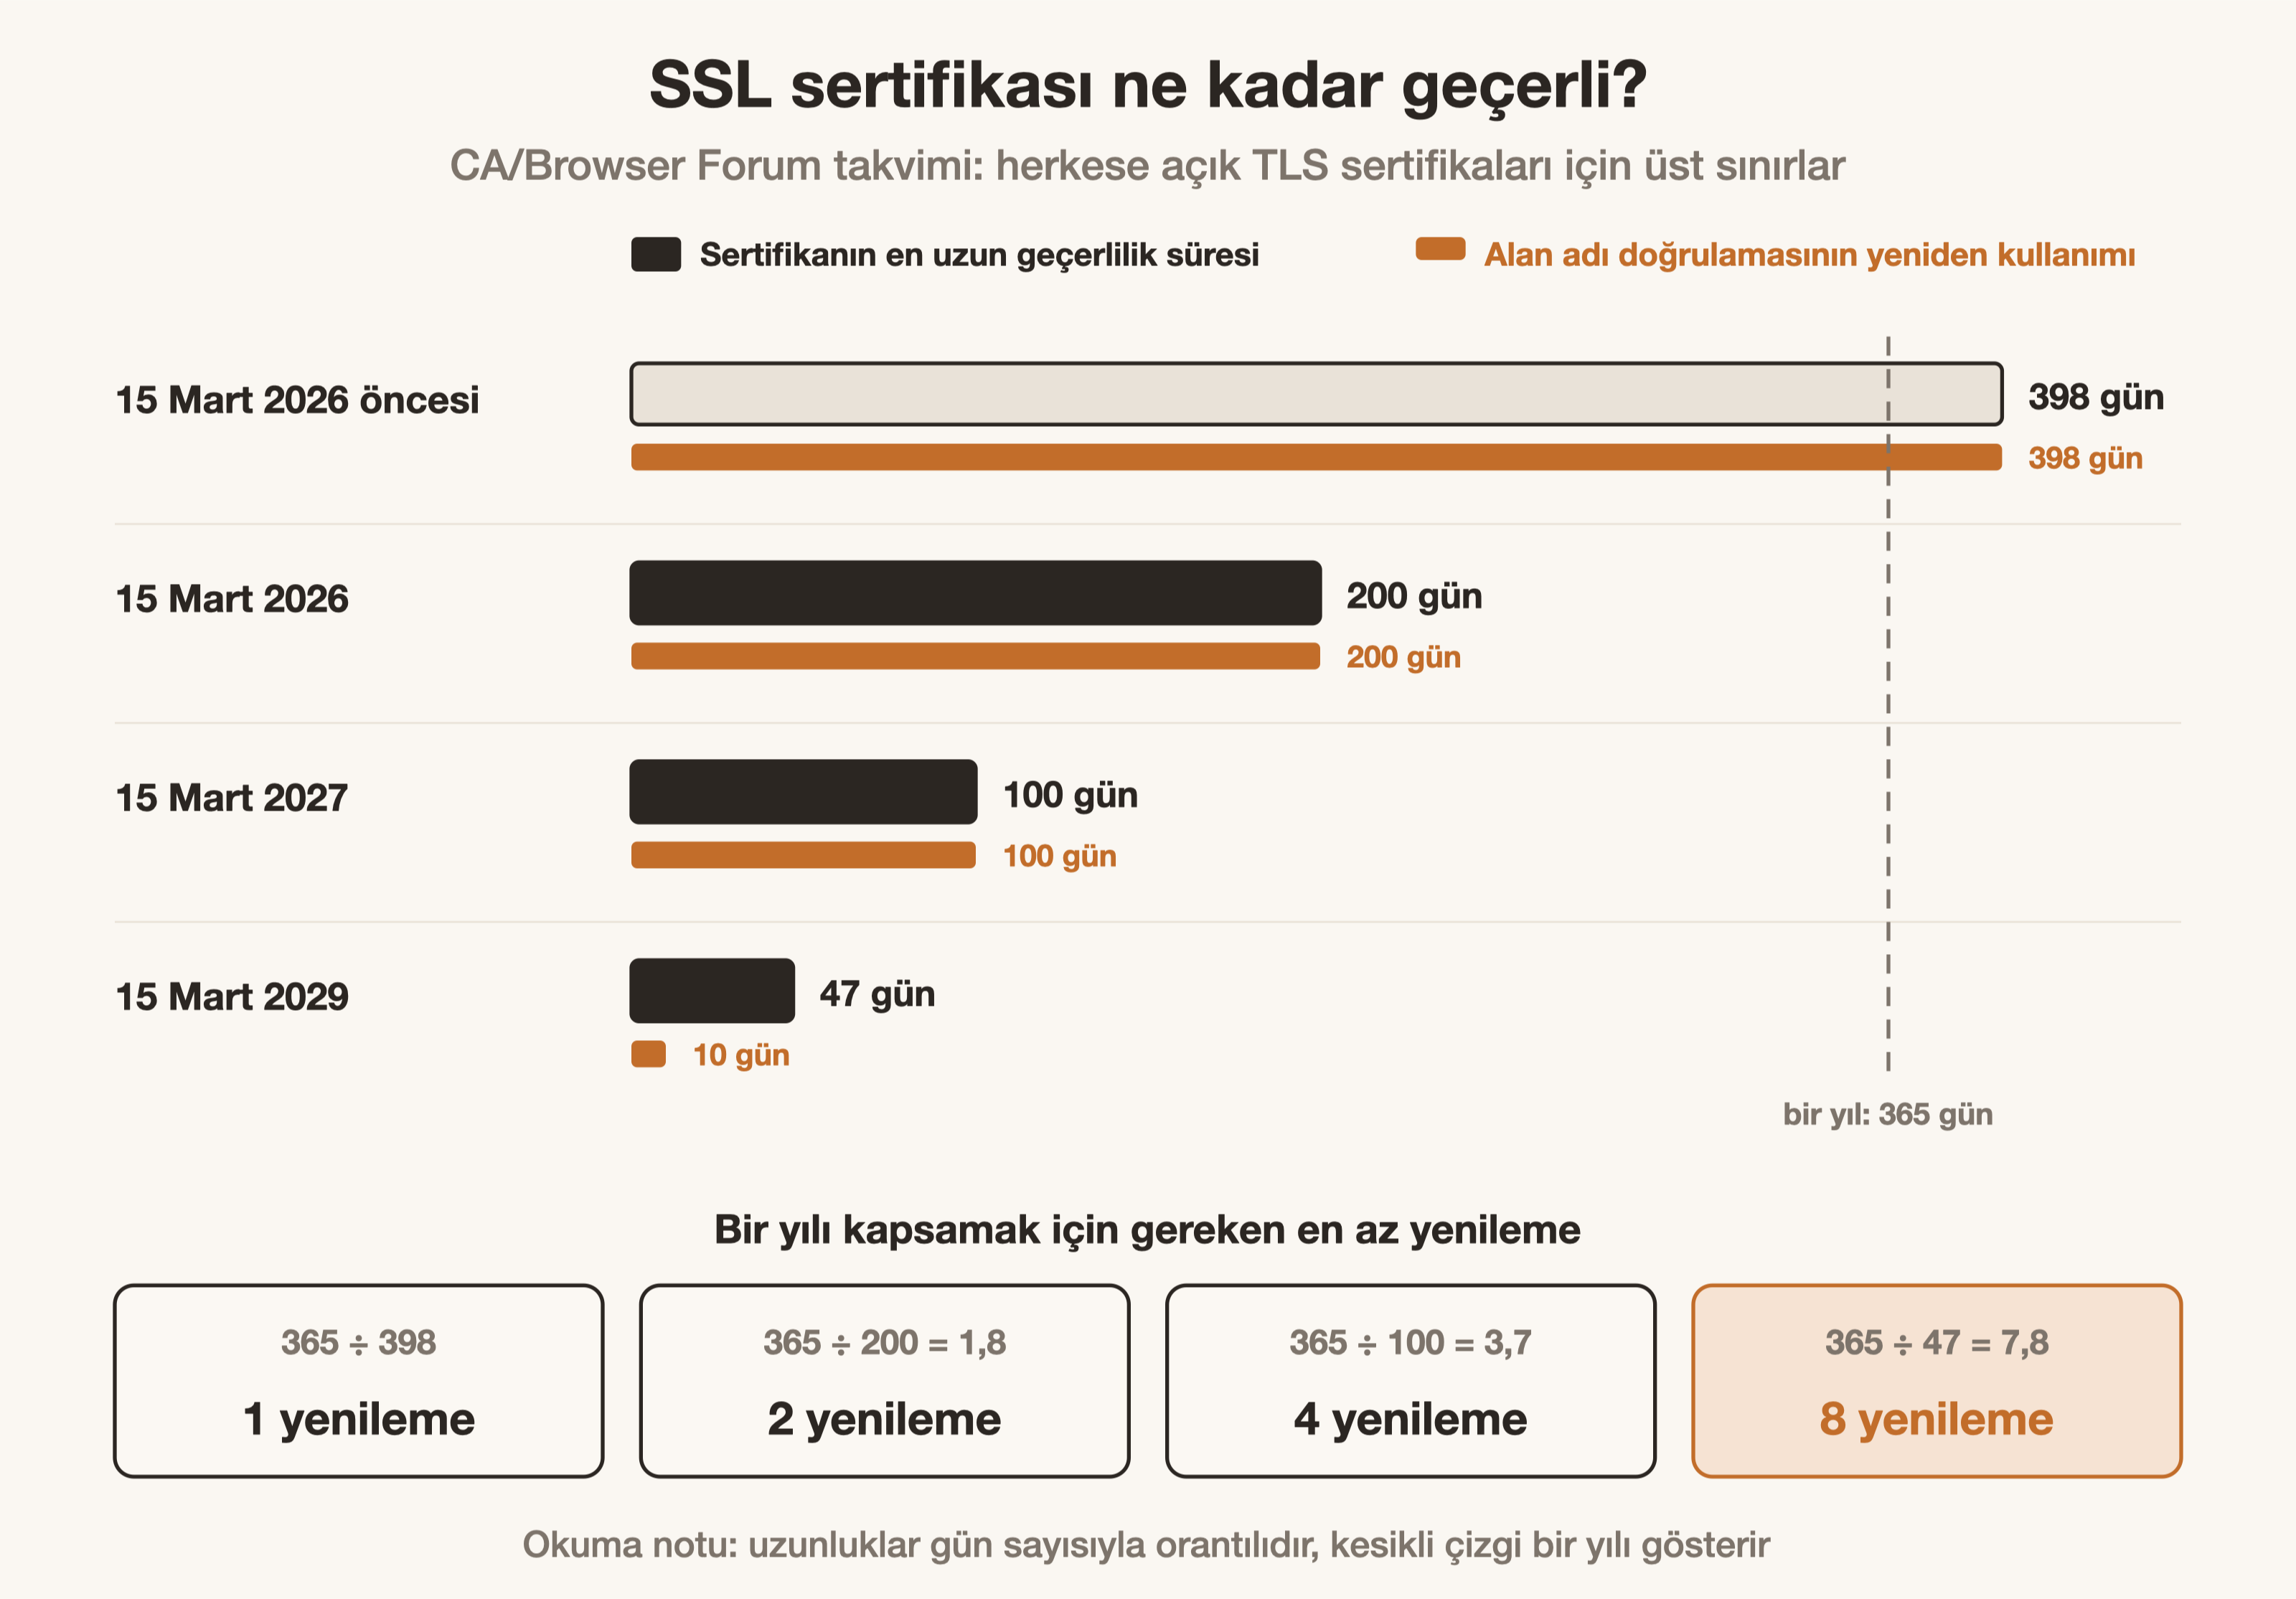
47 günlük sınırda bir yılı kapsamak için en az 8 yenileme gerekir. Bu sıklıkta elle yenileme sürdürülemez. Yenileme, ACME protokolüyle çalışan bir araca bağlanmalı ve sonucu izlenmelidir.
Ücretsiz sertifika veren Let's Encrypt kendi süresini de kısaltıyor. Bugün 90 gün olan varsayılan süre 10 Şubat 2027'de 64 güne iniyor. 16 Şubat 2028'de 45 gün olacak. Let's Encrypt, yenileme zamanını sabit günle değil, sürenin üçte ikisi dolunca seçmeyi öneriyor.
Ücretli sertifika ücretsizden daha mı güvenli?
Ücretli sertifika daha güçlü şifreleme vermez. Fark, doğrulamanın kapsamındadır. Ücretsiz sertifikalar alan adı doğrulamalıdır (DV); yalnızca alan adının kontrolü sınanır.
Kurum doğrulamalı (OV) ve genişletilmiş doğrulamalı (EV) sertifikada şirketin kaydı da incelenir. Kısalan süreler bu sertifikalar için de geçerlidir. Yıllık paket alınsa bile sertifika yıl içinde en az iki kez yeniden düzenlenir.
Önünde Cloudflare olan sitede iki bağlantı vardır: ziyaretçiden Cloudflare'e ve Cloudflare'den sunucuya. "Flexible" modu ikinci bağlantıyı şifrelemez. Cloudflare, Full ya da Full (strict) modunu öneriyor. Bizim tercihimiz, sunucu sertifikasını da doğrulayan Full (strict) modudur.
HSTS ne işe yarar?
HSTS, tarayıcıya bir siteyi belirli süre yalnızca HTTPS ile açmasını söyleyen yanıt başlığıdır. Bağlantının şifresiz HTTP'ye düşürülmesini engeller. Sertifika hatasında ziyaretçinin uyarıyı geçip devam etmesine de izin vermez.
Süre, max-age değeriyle saniye cinsinden yazılır. Kendi sitemizin yanıtında max-age=15768000 görünüyor; bu yaklaşık 182 gündür. includeSubDomains eklenirse kural bütün alt alan adlarını da bağlar. O yüzden önce her alt alan adının HTTPS'te çalıştığı doğrulanır.
Tarayıcı başlığı ancak ilk ziyaretten sonra öğrenir. Önyükleme (preload) listesi bu boşluğu kapatır. Listeye girmek için süre en az bir yıl (31536000 saniye) olmalı ve includeSubDomains bulunmalıdır.
WAF ve CDN siteyi neye karşı korur?
WAF (web uygulaması güvenlik duvarı), gelen istekleri kurallarla süzüp saldırı kalıplarını sunucuya ulaşmadan durduran katmandır. CDN ise dosyaları ziyaretçiye yakın noktadan verir ve ani trafiği karşılar. İkisi de sitenin kendi açığını kapatmaz.
Cloudflare'in ücretsiz planında Free Managed Ruleset adlı kural seti var. Yaygın ve yüksek etkili açıklara karşı hazırlanmış. Daha geniş Cloudflare Managed Ruleset ve OWASP Core Ruleset ise Pro ve üstü planlarda açılıyor.
Gözden kaçan bir nokta var. Sunucunun gerçek IP adresi biliniyorsa saldırgan Cloudflare'i atlayıp doğrudan sunucuya gidebilir. Sunucu web trafiğini yalnızca Cloudflare adreslerinden kabul etmelidir.
idelyazilim.com'un önünde de Cloudflare var; yanıt başlıklarında sunucu adı olarak Cloudflare görünüyor. Önbellek, DDoS koruması ve diğer katmanları Cloudflare kullanmanın faydaları sayfamızda topladık.
Formlar spam ve botlardan nasıl korunur?
Form koruması iki katmanlıdır: tarayıcıda bot doğrulaması, sunucuda kontrol. Görünür bulmaca artık tek seçenek değil. Doğrulama sunucuda yapılmazsa tarayıcıdaki parça tek başına korumaz.
Kendi formlarımızda Cloudflare Turnstile kullanıyoruz. Turnstile çoğu ziyaretçiye bulmaca göstermeden çalışır. Trafiği Cloudflare üzerinden geçmeyen bir siteye de eklenebilir. Google reCAPTCHA aynı işi gören diğer yaygın araçtır.
Cloudflare'in belgesi bir şartı açıkça yazıyor: sunucu her jetonu Siteverify API'sine sormak zorunda. Her jeton üretildikten sonra 300 saniye geçerlidir ve yalnızca bir kez doğrulanabilir. Kurulum adımlarını Cloudflare Turnstile kurulum rehberimizde anlattık.
Bot doğrulamasının yanında sunucu tarafında üç kontrol daha yapılır. Alanların türü ve uzunluğu denetlenir. Aynı adresten kısa sürede gelen gönderimler sınırlanır. Dosya yükleme alanı varsa yalnızca izinli türler kabul edilir.
Hangi güvenlik başlıkları eklenmeli, nasıl denetlenir?
Güvenlik başlıkları, sunucunun her yanıtla tarayıcıya gönderdiği ve tarayıcının davranışını kısıtlayan talimatlardır. Çoğu birkaç satırlık ayardır. En çok emek isteyen CSP'dir; bu yüzden aşamalı açılır.
| Başlık | Ne işe yarar | Kendi sitemizde gördüğümüz |
|---|---|---|
| Strict-Transport-Security | Siteyi yalnızca HTTPS ile açtırır | max-age=15768000 |
| Content-Security-Policy | Betik, stil ve görselin hangi adreslerden yükleneceğini sınırlar | Tam politika rapor modunda |
| frame-ancestors (CSP içinde) | Sayfanın başka sitede çerçeve içinde açılmasını engeller | Kendi alanı ve panel alt alan adı |
| X-Content-Type-Options | Tarayıcının dosya türünü tahmin etmesini engeller | nosniff |
| Referrer-Policy | Başka siteye giden adres bilgisini kısaltır | strict-origin-when-cross-origin |
| Permissions-Policy | Kamera, mikrofon ve konum gibi izinleri kapatır | Beş izin kapalı |
frame-ancestors, tıklama tuzağına (clickjacking) karşıdır. Saldırgan siteyi görünmez bir çerçeveye koyup ziyaretçiyi yanlış düğmeye tıklatamaz. MDN, bu yönergeyi eski X-Frame-Options başlığının daha esnek karşılığı olarak tanımlıyor.
CSP, sayfada hangi kaynaktan kod çalışabileceğini belirler ve betik enjeksiyonunun (XSS) etkisini daraltır. Yanlış yazılırsa sitenin kendi betiklerini de durdurur. Doğru sıra, önce Content-Security-Policy-Report-Only başlığıyla rapor modudur. Bu modda politika uygulanmaz, yalnızca ihlaller bildirilir.
Kendi sitemizde frame-ancestors zorunlu modda, tam politika ise rapor modunda. İhlal raporları sitenin kendi bir adresine düşüyor. Politikada Meta Pixel'in adresleri izinli; Pixel zaten yalnızca çerez onayından sonra yükleniyor.
Denetlemek için tarayıcının geliştirici araçlarında Ağ sekmesi açılır. Sayfanın belge isteği seçilir ve yanıt başlıkları okunur. Terminalde curl -I komutu da aynı listeyi verir.
OWASP Top 10 bir işletme sahibine ne anlatır?
OWASP Top 10, web uygulamalarındaki en kritik risk gruplarını sıralayan ve gönüllü bir topluluğun hazırladığı listedir. Son sürümü 2025 tarihlidir. Teknik görünür, ama birkaç maddesi işletme diliyle kolayca anlatılır.
- A01 Bozuk erişim kontrolü: müşteri adres çubuğundaki fatura numarasını değiştirip başkasının faturasını görüyorsa sorun buradadır.
- A02 Güvenlik yapılandırma hatası: açık kalmış test sayfası, değiştirilmemiş varsayılan parola, ayrıntılı hata mesajı.
- A03 Yazılım tedarik zinciri hataları: kullanılan paket ya da eklentinin kendisinin açık ya da zararlı kod taşıması.
- A05 Enjeksiyon: forma yazılan bir metnin veritabanı sorgusuna komut olarak karışması.
- A07 Kimlik doğrulama hataları: sınırsız giriş denemesi, zayıf parola, iki adımlı doğrulamanın olmaması.
Bir yazılım ekibinden teklif alırken bu maddeleri nasıl ele aldıklarını sorabilirsiniz. Sorulacak diğer başlıkları yazılım teklifi kontrol listemizde topladık.
Saldırıdan sonraki ilk 24 saatte ne yapılmalı?
İlk iş, zararı sınırlamak ve kanıtı korumaktır; temizlik sonra gelir. Aceleyle her şeyi silmek, saldırganın nereden girdiğini bulmayı zorlaştırır. Aşağıdaki sıra bizim önerdiğimiz sıradır.
- Fark edilen saat not edilir; KVKK'daki 72 saat, ihlalin öğrenildiği andan sayılır.
- Site bakım moduna alınır ya da etkilenen bölüm kapatılır.
- Sunucunun ve veritabanının o anki kopyası alınır; günlük kayıtları silinmez.
- Panel, sunucu, veritabanı, e-posta ve alan adı parolaları değiştirilir; API anahtarları yenilenir.
- Açık oturumlar sonlandırılır, tanınmayan yönetici hesapları kapatılır.
- Girişin yolu bulunur: eski eklenti, sızmış parola ya da korumasız form.
- Açık kapatılır, sonra temiz bir yedekten geri yükleme yapılır.
- Kişisel veri etkilendiyse bildirim bir hukukçuyla hazırlanır.
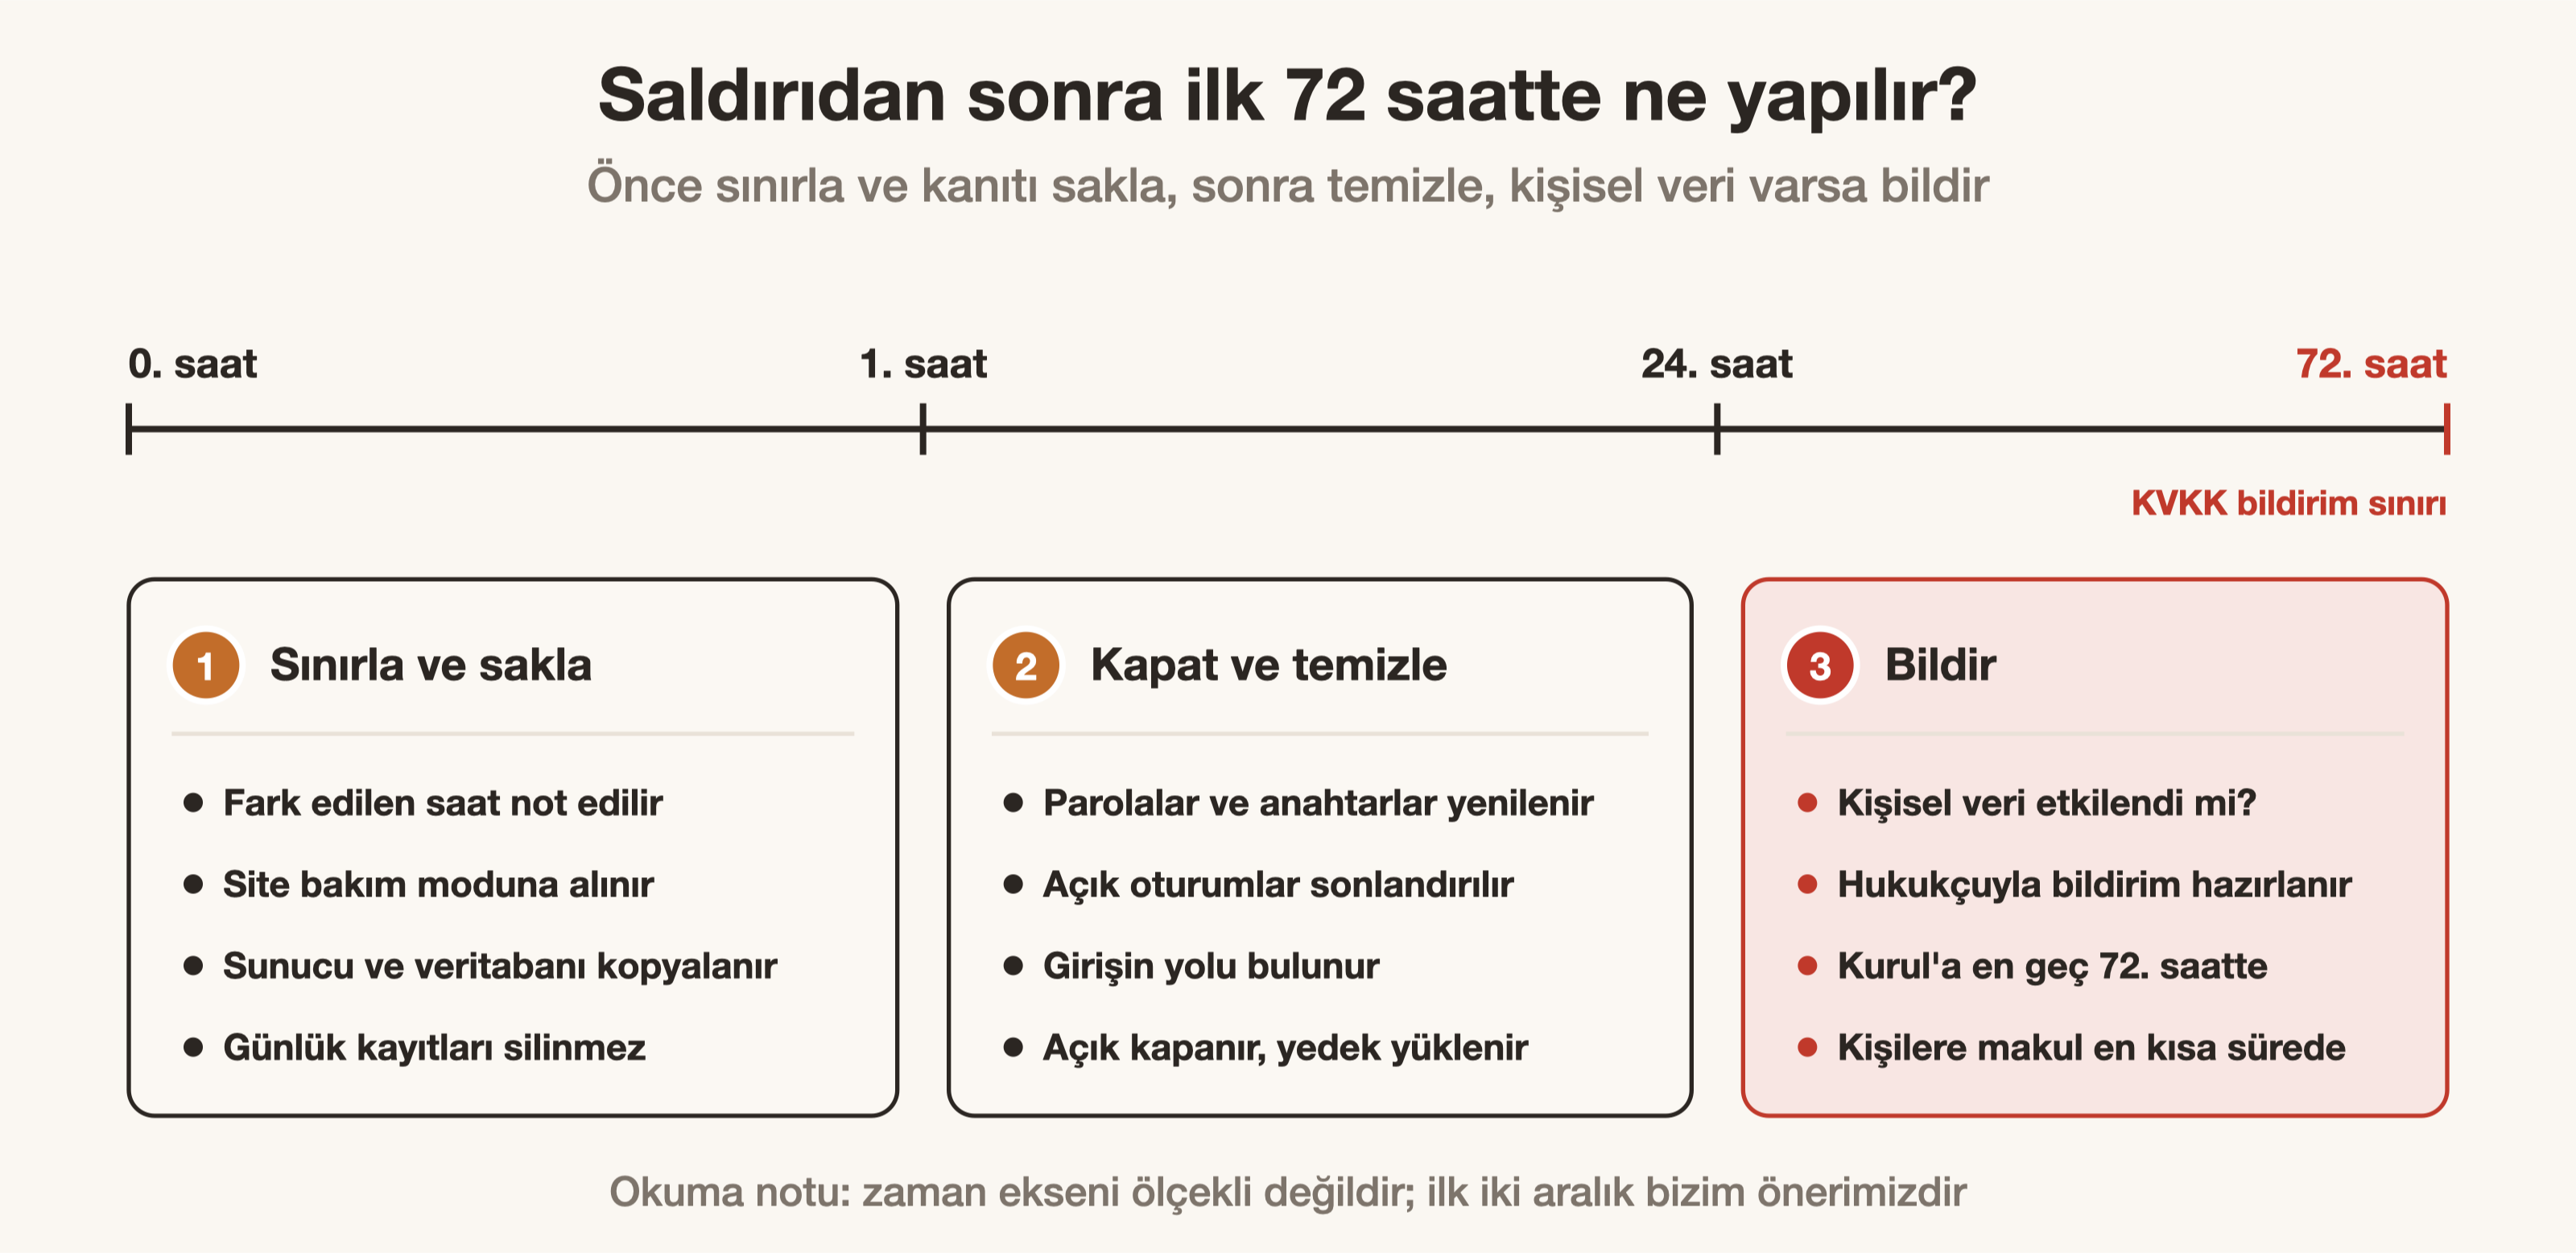
Açık kapanmadan yedeğe dönmek, aynı saldırının aynı yoldan tekrarlanmasına davetiyedir. Google siteyi zararlı olarak işaretlediyse Search Console'daki Güvenlik Sorunları raporu kontrol edilir. Temizlikten sonra aynı rapordan inceleme istenir.
KVKK'ya göre veri ihlali kaç saat içinde bildirilir?
Kişisel veri sızdıysa veri sorumlusu durumu Kurul'a gecikmeksizin ve en geç 72 saat içinde bildirir. Süre, ihlalin öğrenildiği andan başlar. Kural, Kişisel Verileri Koruma Kurulu'nun 24 Ocak 2019 tarihli 2019/10 sayılı kararından gelir.
Kanunun 12. maddesi yalnızca "en kısa sürede" diyor. Kurul bu ifadeyi 72 saat olarak yorumladı. Bildirim 72 saati geçerse gecikmenin nedenleri bildirimle birlikte açıklanır.
Etkilenen kişilere de bildirim yapılır. Karara göre bu, makul olan en kısa sürede olmalı. İletişim adresi biliniyorsa doğrudan, bilinmiyorsa sitede yayın gibi uygun bir yolla yapılır. Kurul'a bildirim, Kurum'un veri ihlali bildirim formuyla çevrim içi gönderilir.
Kararın iki şartı daha var. İhlaller, etkileri ve alınan önlemler kayıt altına alınır. Bir veri ihlali müdahale planı hazırlanır ve belirli aralıklarla gözden geçirilir.
Hangi olayın bildirim gerektirdiği hukuki bir karardır ve bir KVKK hukukçusuyla verilir. Biz teknik tarafı çıkarırız: hangi veri, ne zaman, hangi yoldan sızdı. Güvenliği baştan hesaba katan bir site için web tasarım hizmetimiz sayfasına bakabilirsiniz.
Sıkça sorulan sorular
- Web sitesi güvenliği için ilk ne yapılmalı?
- Önce yazılım, eklenti ve sunucu güncellemeleri yapılır. Ardından her hesapta uzun parola ve iki adımlı doğrulama açılır.
- SSL sertifikası artık kaç gün geçerli?
- 15 Mart 2026'dan beri herkese açık sertifikalar en fazla 200 gün geçerli. Süre 2027'de 100, 2029'da 47 güne inecek.
- Ücretli SSL ücretsizden daha mı güvenli?
- Şifreleme gücü aynıdır. Ücretli OV ve EV sertifikalarda yalnızca şirketin kaydı da doğrulanır.
- Güçlü parola kaç karakter olmalı?
- NIST rehberine göre tek başına kullanılan parola en az 15 karakter olmalı. İki adımlı doğrulamayla kullanılıyorsa alt sınır 8 karakterdir.
- Sitemin güvenlik başlıklarını nasıl görürüm?
- Tarayıcının geliştirici araçlarında Ağ sekmesini açıp belge isteğinin yanıt başlıklarına bakın. Terminalde curl -I komutu da aynı listeyi verir.
- Turnstile tek başına formu korur mu?
- Korumaz. Sunucu her jetonu Siteverify API'sine sormak zorundadır; jeton 300 saniye geçerli ve tek kullanımlıktır.
- Veri ihlali KVKK'ya kaç saat içinde bildirilir?
- İhlalin öğrenildiği andan itibaren gecikmeksizin ve en geç 72 saat içinde bildirilir. Gecikme olursa nedenleri bildirimle birlikte açıklanır.
- Saldırıdan sonra hemen yedeğe dönmeli miyim?
- Hayır, önce kanıt saklanır ve girişin yolu bulunur. Açık kapanmadan yedeğe dönülürse saldırı aynı yoldan tekrarlanabilir.
Kaynakça
- Baseline Requirements for TLS Server Certificates (CA/Browser Forum) — Sertifika üst sınırının 200, 100 ve 47 güne iniş tarihlerini ve doğrulama yeniden kullanım süresini gösterir.
- Decreasing Certificate Lifetimes to 45 Days (Let's Encrypt) — Let's Encrypt'in 90 günden 64 ve 45 güne geçiş takvimini ve yenileme zamanlaması önerisini destekler.
- Kişisel Veri İhlali Bildirim Usul ve Esaslarına İlişkin 2019/10 Sayılı Kurul Kararı — 72 saatlik bildirim süresini, ilgili kişiye bildirimi, kayıt tutmayı ve müdahale planı şartını içerir.
- Content Security Policy (CSP) (MDN) — CSP'nin XSS ve tıklama tuzağına karşı işlevini, rapor modunu ve frame-ancestors yönergesini açıklar.
- Turnstile: Validate the token (Cloudflare) — Siteverify doğrulamasının zorunlu olduğunu, 300 saniyelik geçerliliği ve tek kullanımlık jetonu destekler.
- OWASP Top 10:2025 — Yazıda işletme diliyle anlatılan A01, A02, A03, A05 ve A07 risk gruplarının güncel listesidir.